埼玉新聞


ヤマト運輸、531万件情報流出 顧客氏名や住所、不正アクセス

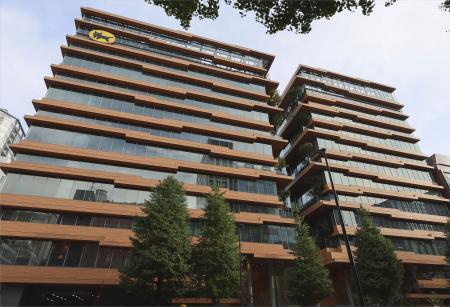
  •  ヤマト運輸本社=16日午後、東京都中央区

     ヤマト運輸本社=16日午後、東京都中央区

  •  ハッカーのイメージ

     ハッカーのイメージ

  •  ヤマト運輸本社=16日午後、東京都中央区
  •  ハッカーのイメージ

 ヤマト運輸は16日、2日に公表したインターネット通販向けの決済サービスへの不正アクセスで、約531万件の氏名や住所といった顧客情報の流出を確認したと発表した。クレジットカード情報やパスワードは含まれていない。

 不正アクセスがあったのは、商品を受け取ってからコンビニエンスストアなどで代金を支払う「クロネコ代金後払いサービス」。荷物の送り先の氏名や電話番号など約5万件分が含まれる。このほか、通販で商品を販売している企業名や店名が約4100件流出した。

 ヤマト運輸は9月28日、不正アクセスを確認してサービスを停止。10月9日に再開した。

ツイート シェア シェア